BERNA — Tre livelli normativi distinti, un’unica regia. Per rafforzare la difesa informatica del paese, il Consiglio federale ha scelto la strada del riordino legislativo. L’esecutivo ha incaricato il Dipartimento federale della difesa, della protezione della popolazione e dello sport (DDPS) di elaborare, entro metà dell’anno prossimo, un progetto di legge federale autonoma sulla cibersicurezza (LCib) da porre in consultazione.
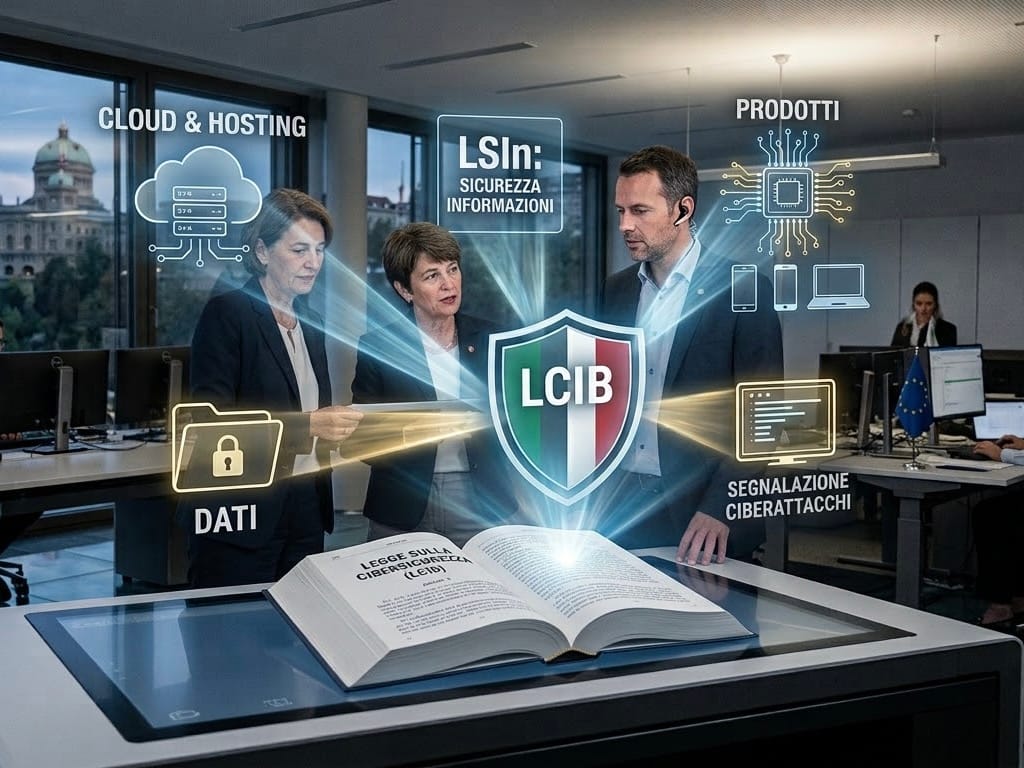
L’obiettivo è chiaro. Con un solo atto normativo, il governo intende dare attuazione a tre distinti interventi parlamentari attualmente gestiti dall’Ufficio federale della cibersicurezza (UFCS). I tre tasselli riguardano settori complementari dell’ecosistema digitale: la ciber-resilienza dei prodotti con componenti digitali (mozione 24.3810), la tutela dei dati digitali più rilevanti (mozione 23.3002) e le responsabilità dei fornitori di servizi hosting e cloud (mozione 25.3011).
In origine, le nuove disposizioni avrebbero dovuto integrarsi nella legge federale sulla sicurezza delle informazioni (LSIn). La scelta di Berna è stata un’altra: separare i contesti. La LSIn continuerà a disciplinare la sicurezza informatica delle autorità federali. Nella nuova LCib confluiranno invece le regole per i privati e le imprese, compreso l’obbligo di segnalare i ciberattacchi alle infrastrutture critiche, introdotto nella primavera dell’anno scorso.
Le norme in cantiere stabiliranno requisiti vincolanti per chi produce, importa o distribuisce software e hardware. Per i prodotti non sicuri scatteranno poteri di sorveglianza del mercato e divieti di vendita. Il quadro di riferimento è il Cyber Resilience Act (CRA) dell’Unione Europea, modello scelto per evitare doppioni burocratici ed evitare un aggravio di compliance alle aziende svizzere attive sui mercati internazionali.
Specifiche responsabilità toccheranno ai fornitori di servizi cloud e hosting, tenuti a collaborare attivamente nella prevenzione e nella gestione delle minacce. Requisiti mirati proteggeranno i dati digitali più sensibili.
Restano intatte le regolamentazioni di settore, dalla legge sulle telecomunicazioni all’ordinanza sull’approvvigionamento elettrico e a quella sugli impianti di telecomunicazione. La nuova legge integrerà questi testi definendo la cibersicurezza come compito trasversale e condiviso.
L’assetto autonomo servirà a garantire maggiore flessibilità. Un solo testo di legge per recepire con rapidità gli sviluppi tecnologici o le direttive europee, senza dover modificare a catena più decreti. Troveranno spazio anche temi come il software open source.
Raccogliere le regole in un unico contenitore ha l’obiettivo di ridurre gli oneri legali ed economici sia per l’amministrazione pubblico-statale sia per l’industria privata.
Flessibilità verso il progresso tecnologico e stabilità normativa: la sfida, ora, passa ai legislatori.